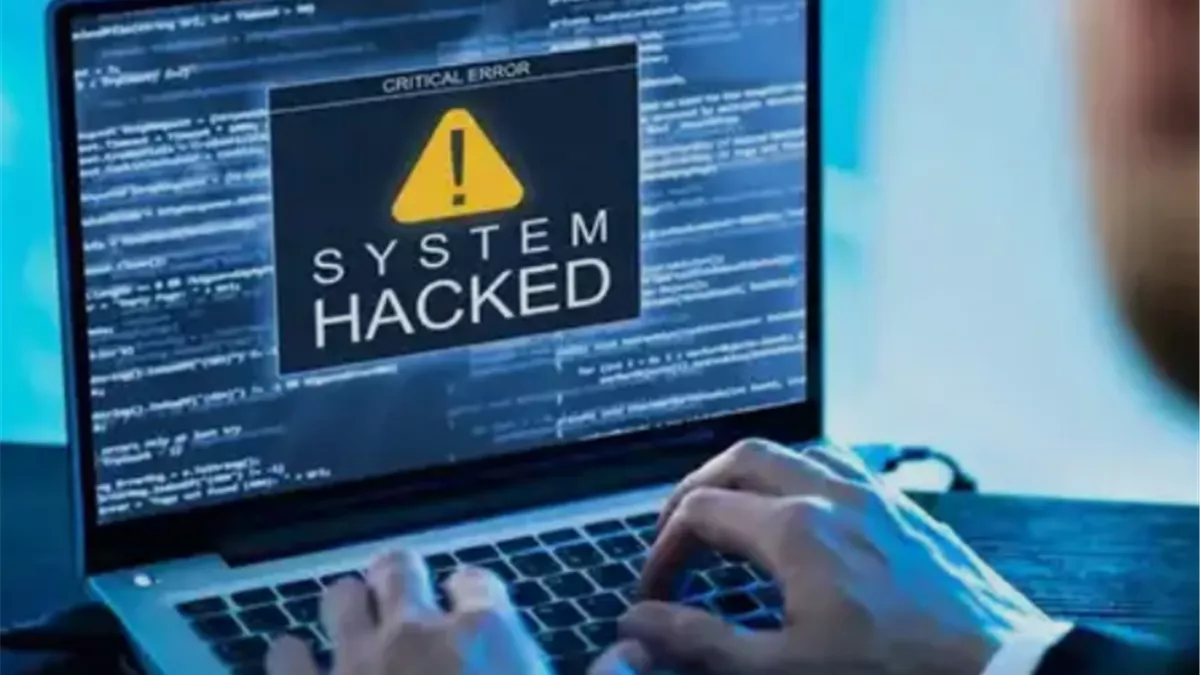
تعرضت المفوضية الأوروبية لهجوم إلكتروني يُحتمل أن يكون قد أدى إلى اختراق كميات كبيرة من البيانات الشخصية، في وقت تؤكد فيه المفوضية أنها تمكنت من احتواء معظم الهجوم، بينما لا يزال المدى الكامل للأضرار غير واضح.
وتسببت الواقعة في توقف عدد من أنظمة المفوضية عن العمل خلال فترة انقطاع استمرت نحو 10 أيام. وشملت الأنظمة المتأثرة خدمات الموارد البشرية المرتبطة بكشوف المرتبات وإدارة الوقت، إلى جانب نظام سداد النفقات الطبية.
وقال المتحدث باسم المفوضية الأوروبية، توماس رينييه، إن المفوضية اتخذت الخطوات اللازمة استجابة لحملة إلكترونية جرى رصدها. وأضاف أن بعض الأنظمة كانت هدفًا للقراصنة، وأن الجهات المعنية أُبلغت وفق الإجراءات المتبعة.
وبحسب المعلومات المتداولة، عقدت المفوضية اجتماعًا عاجلًا لأعلى هيئة داخلية لإدارة الأزمات لديها لمناقشة الحوادث الإلكترونية، كما قدمت مفوضة التكنولوجيا، هينا فيركونين، إحاطة لزملائها المفوضين أمس الأربعاء.
وأشار مركز CERT-EU، المختص بتقديم خدمات الأمن السيبراني وتنسيق الاستجابة للحوادث لدى مؤسسات وهيئات ووكالات الاتحاد الأوروبي، إلى أن قراصنة دوليين استخدموا في وقت سابق من هذا الشهر أداة ARTEX للذكاء الاصطناعي المتاحة للجمهور، والمصممة للبحث عن نقاط الضعف في أنظمة تكنولوجيا المعلومات.
ويأتي الهجوم بعد سلسلة من الحوادث الإلكترونية المماثلة، خاصة في الولايات المتحدة، والتي تسببت في مشكلات أثرت على مايكروسوفت والبنوك الأمريكية الكبرى ووكالة الأمن القومي الأمريكية. كما استهدفت هجمات مواقع إلكترونية شهيرة، منها مواقع الخطوط الجوية الفرنسية وهيئة الإذاعة البريطانية (BBC) وزووم.
نور في الطريق