حذر خبراء أمن المعلومات في فريق البحث والتحليل العالمي (GReAT) بشركة كاسبرسكي من حملة احتيال إلكتروني تستهدف السياح الذين تقدموا بطلبات للحصول على تأشيرة شنجن، عبر رسائل بريد إلكتروني تبدو وكأنها صادرة عن سلطة الهجرة التابعة للاتحاد الأوروبي.
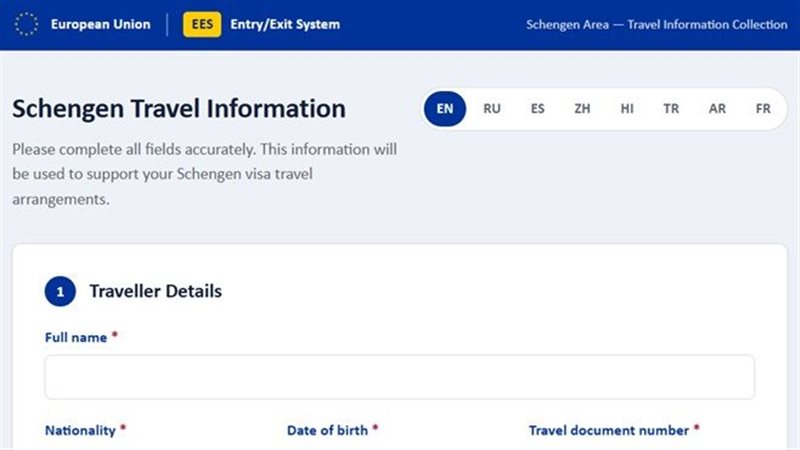
وتزعم الرسائل أن هناك قواعد جديدة لعبور دول منطقة شنجن تلزم جميع السياح بتقديم بيان هجرة رقمي قبل خمسة أيام من موعد الدخول. وتدفع الضحايا إلى التسجيل عبر موقع مزيف يحاكي نظام الدخول/الخروج (EES) التابع للاتحاد الأوروبي، الذي بدأ تشغيله فعليًا في شهر أبريل 2026.
وتدعي الحملة أن عدم تقديم البيان قد يؤدي إلى تدقيق إضافي عند نقاط التفتيش الحدودية، أو إلى منع مؤقت من الدخول. كما يحاول المحتالون طمأنة المستهدفين بالقول إن سلطات الهجرة لا تطلب بيانات دفع عبر البريد الإلكتروني، وإن معلومات السفر والهجرة تقدم حصريًا عبر بوابة سياحية رسمية معتمدة للاتحاد الأوروبي.
ويستخدم الموقع المزيف صورًا وشعارات مرتبطة بالاتحاد الأوروبي، ويتاح بلغات عدة، بينها الإنجليزية والتركية والعربية والصينية والإسبانية. ولا يكتفي بطلب البيانات الشخصية، بل يطلب معلومات عن المسافرين المرافقين وتواريخ الدخول إلى منطقة شنجن ومغادرتها، إلى جانب رفع نسخ ممسوحة ضوئيًا من جوازات السفر.
وقال جورجي كوتشيرين، الباحث الأمني الرئيسي في فريق GReAT، إن المجرمين السيبرانيين يستغلون شعور المسافرين بالاستعجال والخشية من المشكلات الحدودية بعد أسابيع من إعداد طلبات التأشيرة، ما قد يدفعهم إلى خفض مستوى الحذر أمام موقع مقنع متعدد اللغات.
وأكد أن المسافرين غير مطالبين بالتسجيل المسبق عبر الإنترنت في نظام الدخول/الخروج، داعيًا إلى التحقق من عنوان المرسل، والتأكد من أي متطلبات جديدة عبر القنصلية أو مركز التأشيرات المختص، وعدم فتح روابط الرسائل غير المتوقعة أو رفع وثائق السفر إلى مواقع خارجية غير معروفة.
نور في الطريق